Отечественная платформа сбора, нормализации и потоковой корреляции событий информационной безопасности в реальном времени. Коммерческая версия от G Technologies — с ИИ-ассистентом и быстрым развитием функций.
Security Capsule SIEM собирает, нормализует и коррелирует события ИБ в потоке. Руководство получает понятные отчёты, SOC — скорость детекта и расследования, регуляторы — доказательную базу.
Stateful-корреляция «на лету» без зависимости от БД — минимальная задержка детекта даже при росте нагрузки.
Стартовый пакет детектов и мастер правил — быстрый запуск и адаптация под вашу инфраструктуру.
Альтернатива QRadar, ArcSight, Splunk. Отечественная разработка и поддержка российских ОС. Сертифицированная по ФСТЭК версия — от ИТБ.
Агентский и безагентный сбор: Syslog, SNMP, нативные коннекторы Windows/Linux. ОС, Active Directory, сетевое оборудование, СЗИ и приложения — в одном потоке.
События приводятся к единой модели. Собственные правила нормализации. Корреляция не ждёт индексации — работает прямо в потоке.
Многоуровневая stateful-корреляция, мастер правил, группировка и приоритизация. Ретроспективный анализ архивов для скрытых атак.
Исходные и нормализованные события, настраиваемые сроки хранения, криптографическая целостность журналов и ролевой доступ.
Дашборды, поиск MongoDB / Elastic, хронология расследования, 9 статусов инцидента, выгрузка в JSON, webhook, e-mail, Telegram.
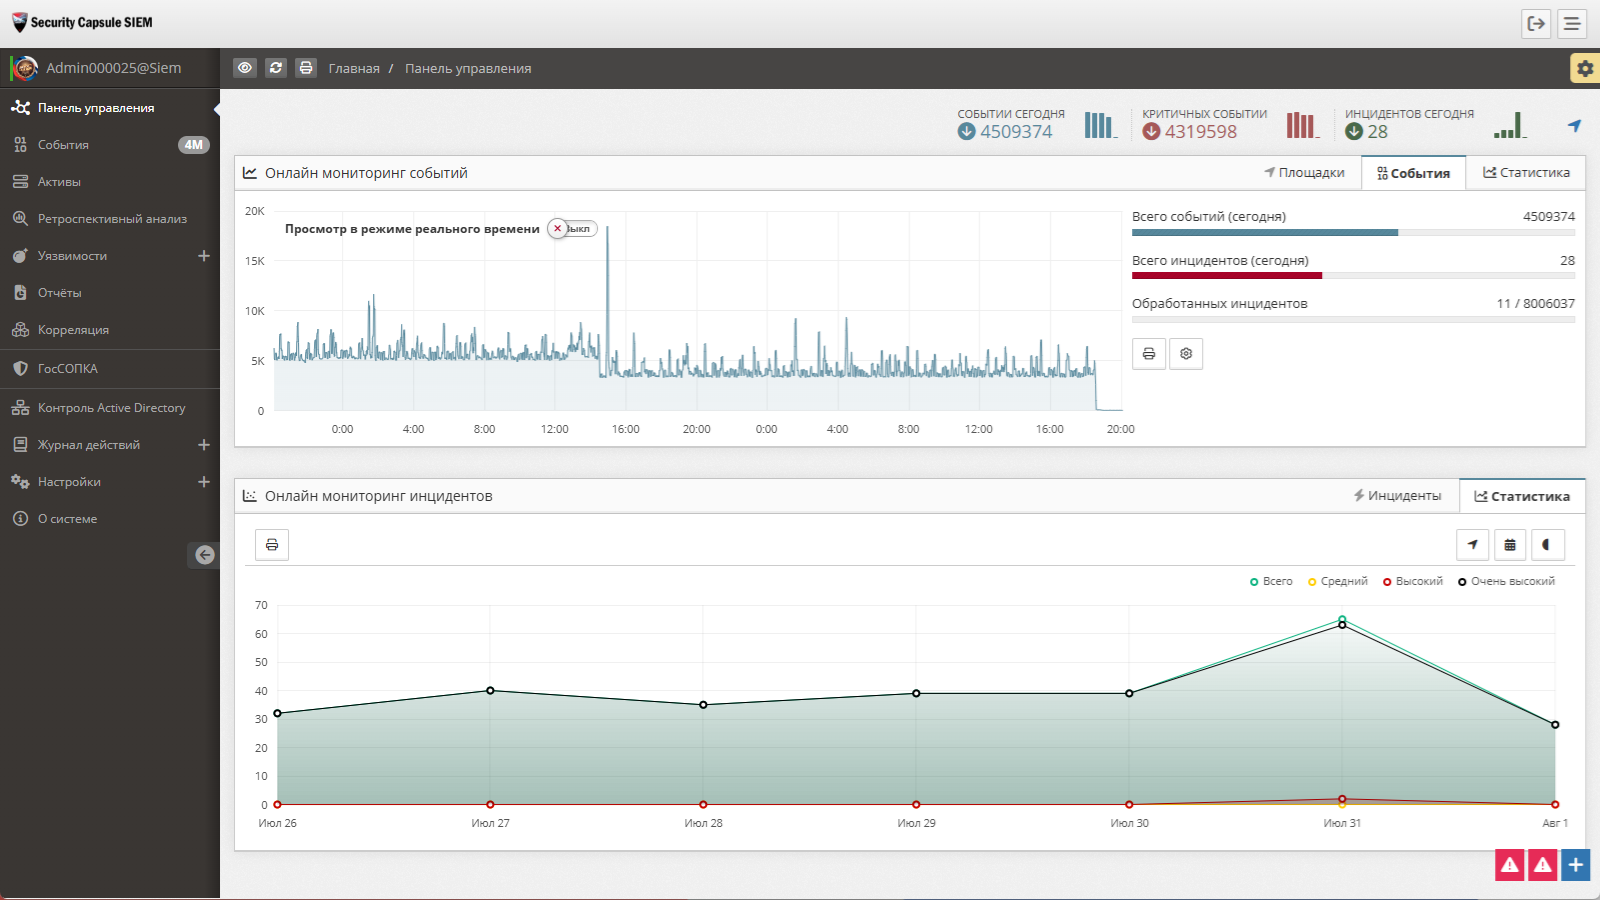
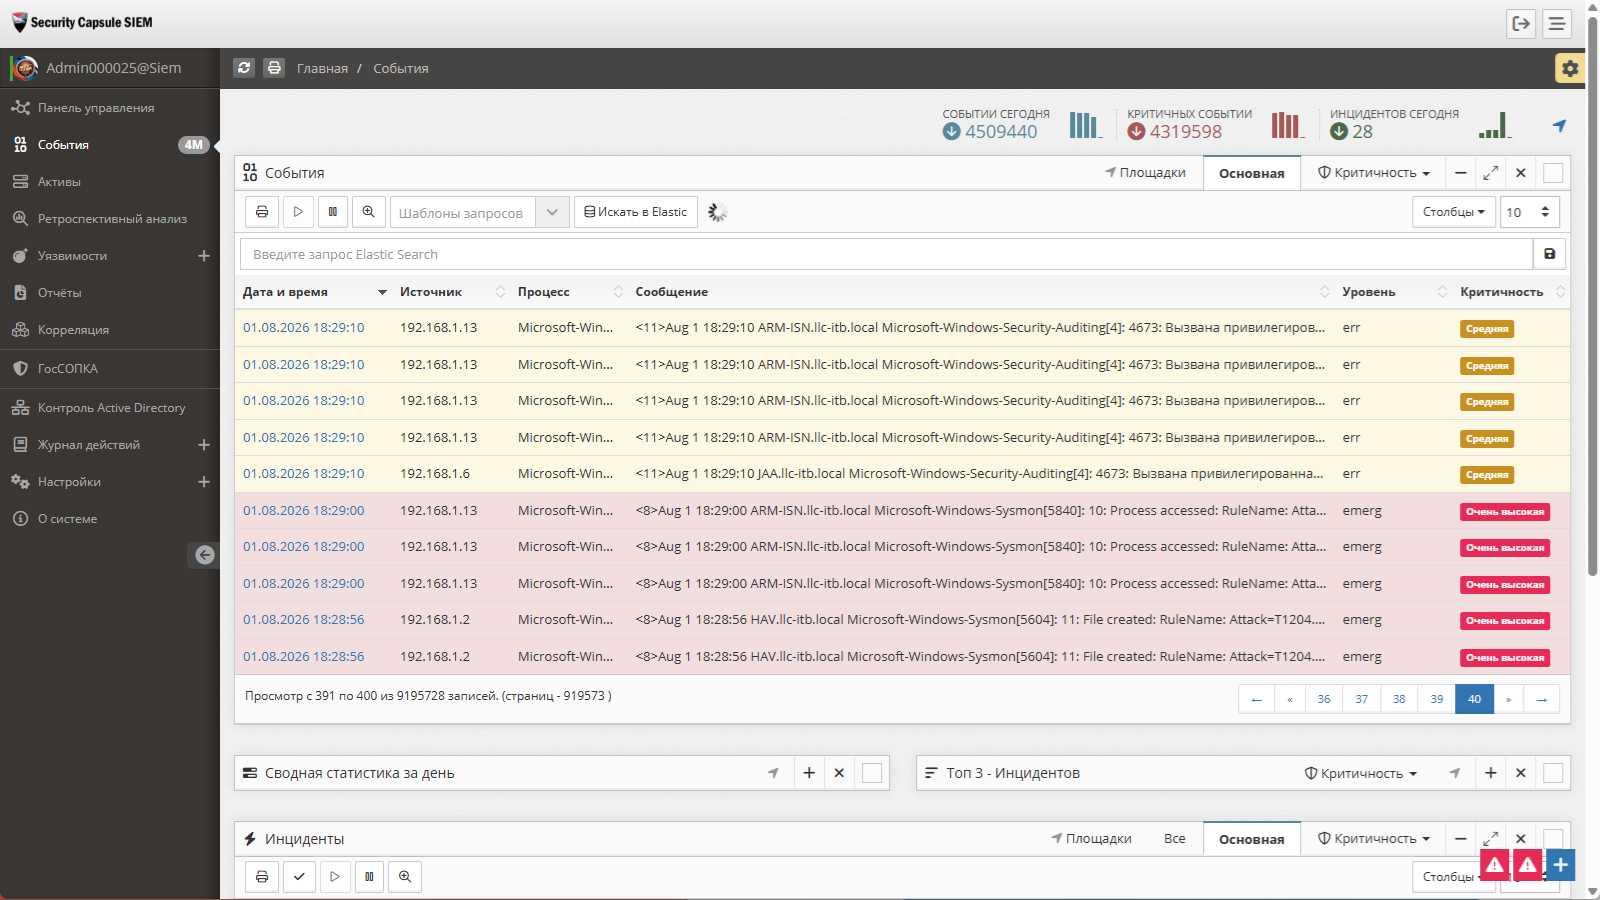
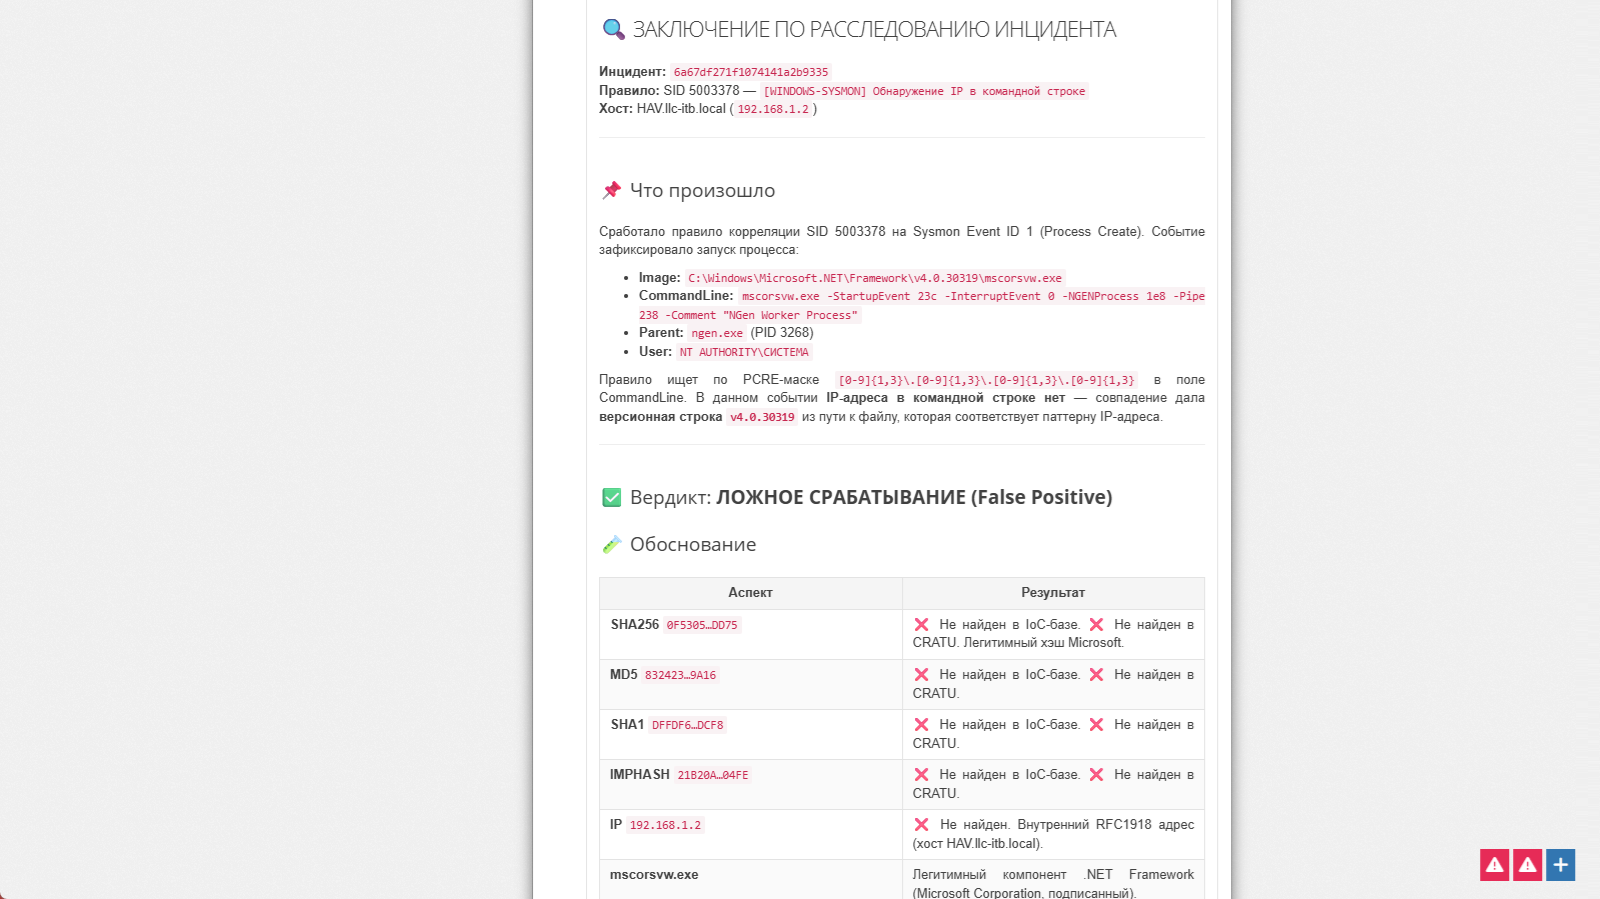
Корреляция сформировала инцидент. Карточка содержит цепочку событий, активы и техники MITRE.
ИИ-ассистент разбирает паттерн атаки и переводит технические детали в понятный контекст для аналитика и руководства.
Готовые рекомендации и плейбуки для Windows / Unix-like. Меньше нагрузки на L1, быстрее реакция.
Новые функции доступны действующим пользователям без доплаты — в рамках технической поддержки.
Автоматический анализ инцидентов, объяснение угроз и рекомендации по реагированию прямо в карточке.
Интеграция с порталом киберразведки CRATU ThreatLens: проверка индикаторов компрометации, контекст угроз, связи с группировками и семействами ВПО.
Аудит изменений AD/GPO, учётных записей, входов и политик паролей. Снимки состояния критичных объектов.
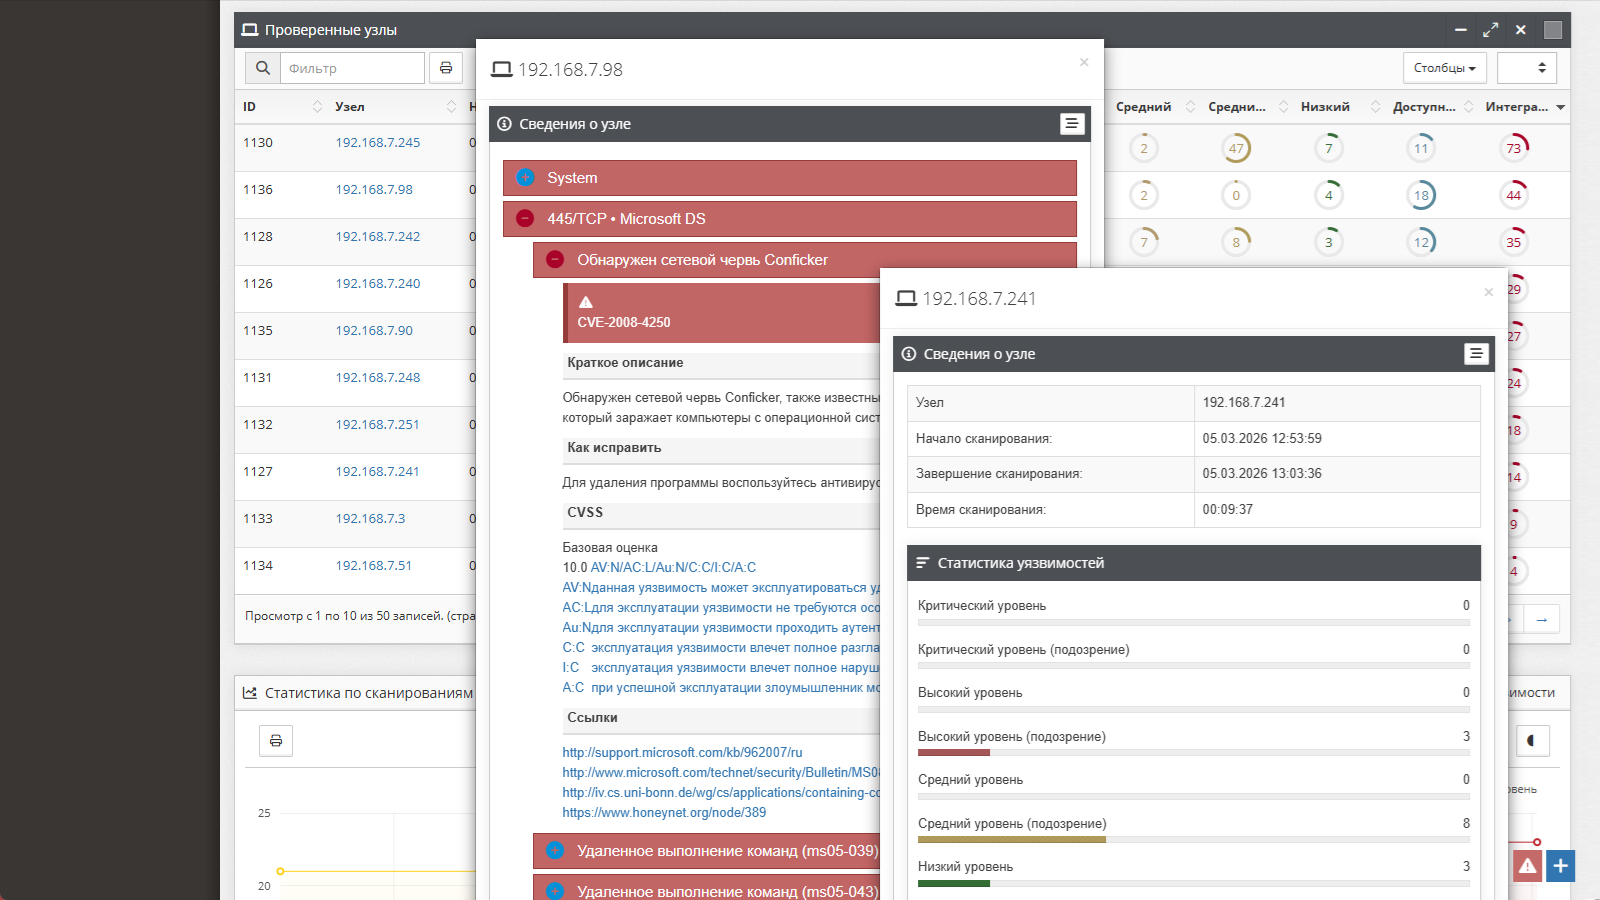
Интеграция со Сканер-ВС, MaxPatrol/XSpider, RedCheck. Карточки узлов и корреляция уязвимостей с инцидентами.
MongoDB + опциональный Elastic, шаблоны запросов, пользовательская хронология в карточке инцидента.
9 статусов, исполнители, сроки, комментарии. Выгрузка: JSON, webhook, e-mail, Telegram.
Двусторонний обмен с НКЦКИ из коробки: уведомления об инцидентах и информационные бюллетени.
Покрытие 150+ техник — от Initial Access до Impact. Собственные правила под вашу инфраструктуру.
Модуль IoC и регулярные обновления детект-контента от исследовательского центра CRATU.
Одна система — для ГИС, КИИ, ИСПДн, АСУ ТП и мониторинга как услуги.
до 1 класса
1 уровень защищённости
1 категория
1 класс
обмен из коробки
Техники, которые Security Capsule SIEM выявляет корреляцией и детектами. Ячейки загораются по мере прокрутки — от первичного доступа до воздействия.
Функционально SC SIEM закрывает меры защиты по приказам ФСТЭК и ГОСТ Р 59547-2021. Сертифицированную по требованиям ФСТЭК России версию для ГИС, КИИ и ИСПДн производит и поставляет ООО «ИТБ».
| Мера | Описание | №239 | №21 |
|---|---|---|---|
| ИАФ.1–5 | Идентификация и аутентификация | ✓ | ✓ |
| УПД.1–2 | Управление доступом и учётными записями | ✓ | ✓ |
| РСБ.1–7 | Регистрация и мониторинг событий безопасности | ✓ | ✓ |
| ИНЦ.1–6 | Выявление, анализ и хранение инцидентов | ✓ | ✓ |
Продукт развивается в двух линейках. Коммерческую версию производит и поставляет ООО «ДЖИ ТЕКНОЛОДЖИЗ», сертифицированную по требованиям ФСТЭК России — ООО «ИТБ».
Гибкая коммерческая линейка для бизнеса: быстрые обновления, ИИ-ассистент и новые сценарии без ожидания цикла сертификации.
Версия для госсектора и критической инфраструктуры, где требуется подтверждённое соответствие требованиям регуляторов.
Выберите формат под бюджет и инфраструктуру — без скрытых платежей.
Готовое железо, быстрый запуск «из коробки».
Любая площадка: on-prem, виртуализация, облако.
Модель OPEX без ограничений по функционалу.
Для провайдеров SOC и мультиклиентских сред.
Продукт поставляется через сеть авторизованных дистрибьюторов и партнёров с экспертизой во внедрении и технической поддержке.
Один из ключевых партнёров по поставке SC SIEM: обучение специалистов, внедрение и техническая экспертиза. Широкая партнёрская сеть в корпоративном и государственном сегментах.
axoftglobal.ru →Один из крупнейших ИТ-дистрибьюторов России и СНГ. Экспертная поддержка, консультации и быстрая логистика — для региональных и федеральных проектов.
mont.ru →Security Capsule SIEM получает признание на профильных премиях и акселерационных программах.
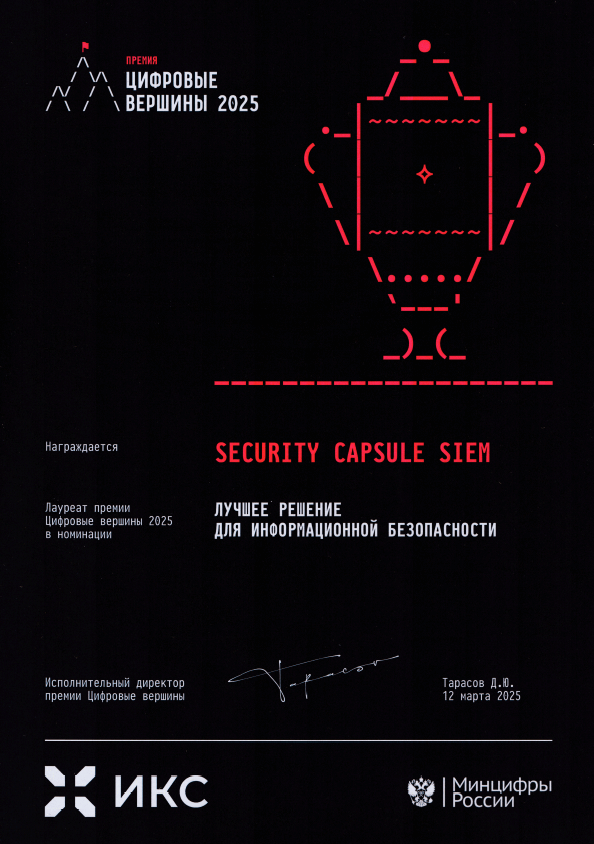
Национальная премия под патронатом Минцифры: победа в номинации «Лучшее IT-решение для информационной безопасности».
Подробнее о премии →
SC SIEM вошла в топ-20 финалистов второй волны акселератора — за развитие ИИ-ассистента для интерпретации и расследования инцидентов ИБ.
Подробнее о новости →Покажем SC SIEM на реальных кейсах, разберём вашу инфраструктуру и подберём архитектуру.